
Как подключить домен к Cloudflare и где взять NS-серверы
Подключение домена к Cloudflare автоматически через интеграцию Riki Domains или вручную сменой NS: где найти свою пару NS и как оформить домены .at и .to.
Cloudflare — самый частый выбор для DNS нового домена. Бесплатный тариф даёт DNS, HTTPS-сертификат и прокси, который прячет IP-адрес сервера, а для доменов .at и .to в Riki Domains свои NS-серверы обязательны, и обычно это Cloudflare. В этом гайде три сценария: автоматическое подключение новых доменов, ручное подключение уже купленного домена и оформление .at и .to, где NS нужны ещё до регистрации. Интерфейс Cloudflare описан по состоянию на ноябрь 2026 года.
Коротко
- Новые домены подключаются сами: добавьте API-ключ Cloudflare в боте и включите интеграцию, а в панели переключатель Cloudflare Provisioning.
- Уже купленный домен: добавьте его в Cloudflare, скопируйте назначенную пару NS и вставьте её кнопкой «Сменить NS» в карточке домена в панели.
- .at и .to: после оплаты бот ждёт ваши NS. Cloudflare не подключает незарегистрированный домен, поэтому передайте пару, которую он уже выдал другим доменам вашего аккаунта, а после регистрации сверьте её.
- NS копируют точно: два имени вида
имя.ns.cloudflare.com. Общие имена вродеns1.cloudflare.comне подходят. - После активации: режим SSL Full (strict) или Full, прокси (оранжевое облако) для записей сайта.
Что даёт Cloudflare
- DNS. Записи редактируются в одной панели и обновляются быстро.
- HTTPS без настройки сервера. После активации Cloudflare сам выпускает сертификат для домена.
- Скрытый IP-адрес сервера. Если у записи включён прокси (оранжевое облако), DNS отвечает адресами Cloudflare, а не вашего сервера.
- Кеш и базовая защита. Статику Cloudflare отдаёт из своей сети, часть мусорного трафика отсекает до сервера.
Всё это есть на бесплатном тарифе, и для большинства сайтов его хватает.
Способ 1. Автоматически: интеграция Riki Domains
Если вы покупаете домены регулярно, подключите интеграцию один раз, и каждый новый домен окажется за Cloudflare сразу после покупки.
- В боте @riki_domains_bot откройте «Личный кабинет» → CloudFlare.
- Нажмите «Добавить/Изменить ключ» и отправьте API-ключ из своего профиля Cloudflare (раздел API Tokens).
- Нажмите «Включить/Выключить», чтобы статус сменился на «Включено».
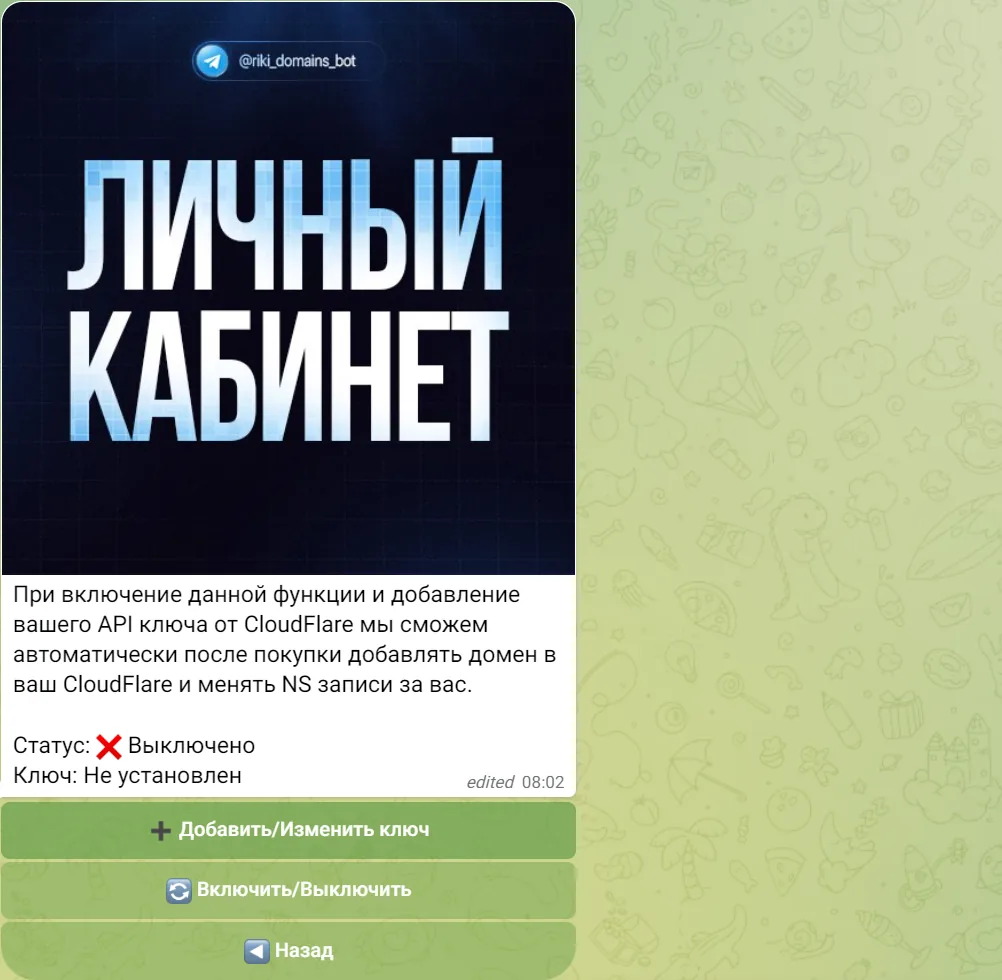
Бот описывает функцию так: после покупки он добавляет домен в ваш Cloudflare и меняет NS-записи за вас. В веб-панели та же настройка вынесена в раздел Cloudflare, это переключатель Cloudflare Provisioning.
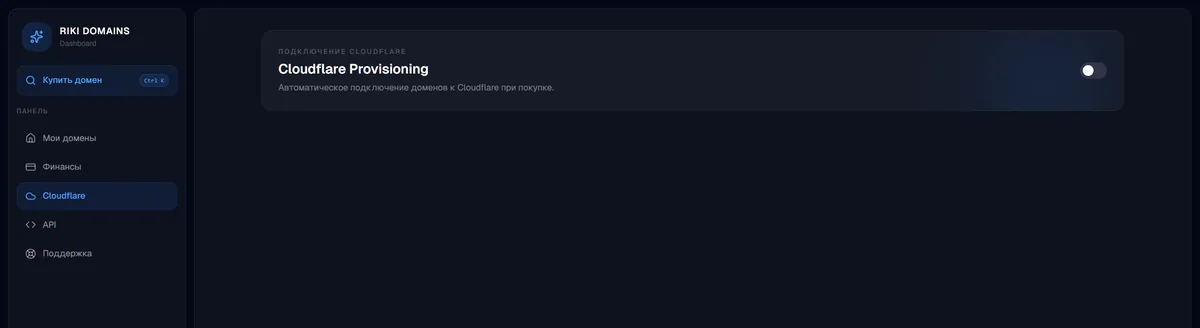
Интеграция срабатывает при покупке, поэтому домены, купленные до её включения, подключите вручную по способу 2.
Способ 2. Вручную: добавить домен в Cloudflare и сменить NS
- Добавьте домен в Cloudflare. В панели Cloudflare откройте Domains → Onboard a domain, введите домен без
www(например,example.com) и выберите, как перенести DNS-записи: быстрое сканирование найдёт существующие. Нажмите Continue и выберите тариф Free. - Проверьте записи. Сканирование находит не всё, поэтому сверьте список вручную: A-записи для корня и
www, записи почты (MX, SPF, DKIM, DMARC). Записям сайта включите прокси (оранжевое облако), записи почтового сервера оставьте без прокси (DNS only). - Скопируйте пару NS. Cloudflare показывает назначенные серверы в конце подключения и потом на странице Overview домена. Копируйте имена точно, без лишних символов.
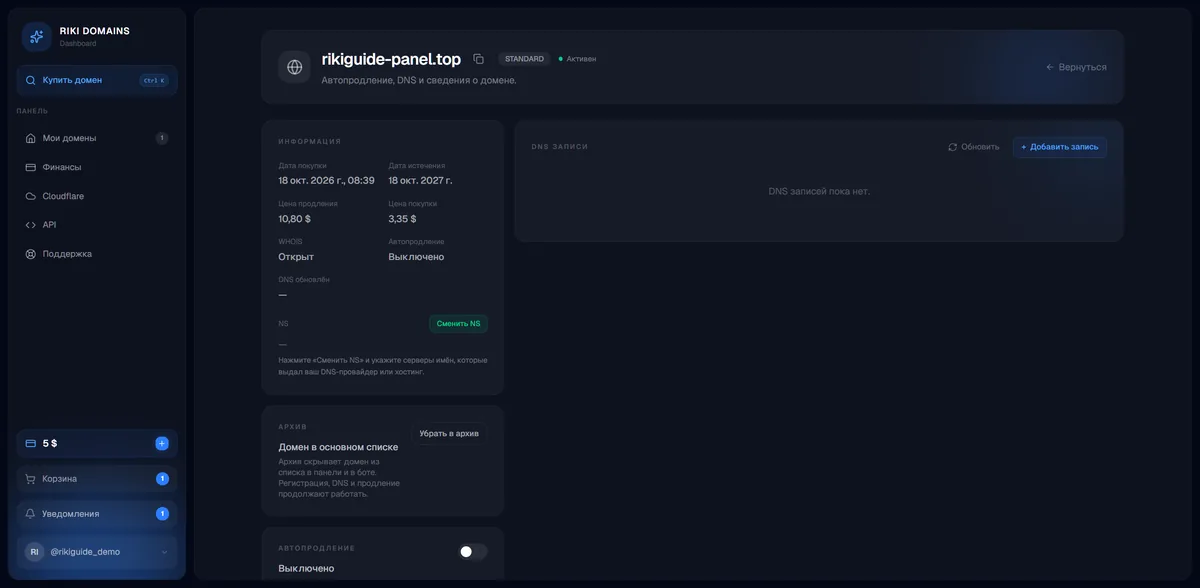
- Смените NS в Riki Domains. В панели откройте «Мои домены» → домен → «Сменить NS» и вставьте оба сервера. Если вы работаете только в боте, войдите в панель по коду: команда
/loginв боте выдаёт одноразовый код на 10 минут. - Проверьте DNSSEC. Если для домена включён DNSSEC, Cloudflare советует отключить его до смены NS, иначе домен может перестать открываться. После активации DNSSEC включают заново, уже в Cloudflare.
- Дождитесь активации. Cloudflare называет срок до 24 часов, документация API Riki Domains — до 48 часов. Когда NS обновятся, придёт письмо, а статус домена в разделе Domains сменится на Active.
Домены .at и .to: NS нужны при заказе
Домены .at и .to на тарифе Titan сотрудник Riki Domains оформляет вручную на данные сервиса, а работают они на ваших NS-серверах. После оплаты бот ждёт NS, и сотрудник регистрирует домен, когда их получит.
Загвоздка в том, что Cloudflare подключает только зарегистрированные домены, поэтому пару NS для нового .at в Cloudflare заранее не получить. Порядок такой:
- Возьмите пару из своего аккаунта. Откройте в Cloudflare любой домен и скопируйте пару NS со страницы Overview. Cloudflare старается назначать одни и те же имена всем доменам аккаунта, поэтому новый домен, скорее всего, получит ту же пару.
- Отправьте эту пару боту сразу после оплаты. Не задерживайте: пока NS нет, домен не оформляется.
- После регистрации добавьте домен в Cloudflare (Onboard a domain) и сравните назначенную пару с той, что вы отправили.
- Если пара другая, смените NS в панели кнопкой «Сменить NS». У доменов, которые оформляются вручную, новые NS вносит сотрудник у регистратора, поэтому смена применяется не мгновенно.
Cloudflare не гарантирует одинаковую пару: она может отличаться, если такой же домен кто-то добавлял в другой аккаунт или если NS Cloudflare прописали у домена до его подключения. Поэтому сверка после регистрации обязательна. Если в вашем Cloudflare ещё нет ни одного домена, напишите в поддержку до оплаты, там подскажут порядок.
Общие имена вроде ns1.cloudflare.com не подходят: Cloudflare обслуживает домен только на двух серверах, которые назначил ему сам. Правила зон собраны на страницах .at и .to.
Зарегистрируйте домен за 2 минуты
1 500+ зон, WHOIS-приватность по желанию, оплата криптой и управление DNS — всё в Telegram-боте.
Что настроить после активации
- SSL/TLS. Режим Full (strict), если на сервере действующий сертификат, или Full для самоподписанного: их рекомендует Cloudflare. Flexible шифрует только участок от посетителя до Cloudflare, а если сервер сам перенаправляет на https, браузер покажет ошибку ERR_TOO_MANY_REDIRECTS.
- Always Use HTTPS. В SSL/TLS → Edge Certificates этот переключатель перенаправляет все запросы с http на https, если сервер не делает этого сам.
- Прокси. Оранжевое облако у A- и CNAME-записей сайта прячет IP-адрес сервера. Серое облако (DNS only) нужно для почты и сервисов, которые должны видеть настоящий адрес.
Как проверить подключение
nslookup -type=ns example.com 1.1.1.1илиdig +short ns example.com @1.1.1.1должны показать два имени Cloudflare.dig +short example.com @1.1.1.1для записи с прокси показывает адреса Cloudflare, а не вашего сервера. Так и должно быть.- В Cloudflare статус домена Active, на почту пришло письмо об активации.
Если домен не открывается, пройдите проверки из гайда «Домен не открывается», а общий порядок настройки после покупки собран в гайде «Что делать после покупки домена».
Частые ошибки
- Не проверить перенесённые записи. Сканирование находит не всё: без A-записи для
wwwили без MX сайт или почта перестанут работать после смены NS. - Вписать общие имена вроде
ns1.cloudflare.comвместо назначенной пары. - Оставить старые NS рядом с новыми. Серверы Cloudflare должны заменить прежние, а не добавиться к ним.
- Менять NS при включённом DNSSEC. Сначала отключите его, после активации включите в Cloudflare.
- Выбрать Flexible при сервере с перенаправлением на https.
- Править записи не там. После смены NS действуют только записи в Cloudflare.
Чек-лист
- Решить: интеграция для новых доменов или ручное подключение.
- Добавить домен в Cloudflare и сверить записи.
- Скопировать назначенную пару NS.
- Вставить NS кнопкой «Сменить NS» в панели или передать их боту при заказе .at и .to.
- Дождаться статуса Active и проверить NS через
nslookupилиdig. - Выбрать режим SSL Full (strict) или Full и включить прокси для записей сайта.
Подключение к Cloudflare занимает несколько минут работы и до суток ожидания. Если включить интеграцию один раз, следующие домены будут оказываться за Cloudflare сами, сразу после покупки.
Вопросы и ответы
Где взять NS-серверы Cloudflare для домена?
Cloudflare назначает их сам, когда вы добавляете домен: пара показывается в конце подключения и потом на странице Overview домена. Это два имени вида имя.ns.cloudflare.com, и копировать их нужно точно.
Почему Cloudflare не даёт добавить домен .at, который ещё не оформлен?
Cloudflare подключает только зарегистрированные домены. Для .at и .to передайте боту пару NS, которую Cloudflare уже выдал другим доменам вашего аккаунта: обычно он даёт всем доменам аккаунта одни и те же имена. После регистрации добавьте домен в Cloudflare и сверьте назначенную пару.
Сколько ждать активации домена в Cloudflare?
Cloudflare называет срок до 24 часов, документация API Riki Domains — до 48 часов на обновление NS в сети. Когда всё готово, Cloudflare присылает письмо, а статус домена меняется на Active.
Можно ли подключать новые домены к Cloudflare автоматически?
Да. В боте откройте «Личный кабинет» → CloudFlare, добавьте API-ключ Cloudflare и включите интеграцию, в панели включите переключатель Cloudflare Provisioning. После этого каждый новый купленный домен сам добавляется в ваш Cloudflare, а NS-серверы меняются без вашего участия.
Какой режим SSL выбрать в Cloudflare?
Full (strict), если на сервере есть действующий сертификат, и Full, если сертификат самоподписанный: эти режимы рекомендует Cloudflare. Flexible шифрует только участок до Cloudflare, а при сервере, который сам перенаправляет на https, даёт ошибку ERR_TOO_MANY_REDIRECTS.
Зарегистрируйте домен за 2 минуты
1 500+ зон, WHOIS-приватность по желанию, оплата криптой и управление DNS — всё в Telegram-боте.